Ciberseguridad en la UAI: cómo se protege la información de la comunidad universitaria
Universidad | Publicado el 7 de octubre de 2026

El uso creciente de plataformas digitales, herramientas de inteligencia artificial y servicios conectados plantea nuevos desafíos para la protección de la información en las universidades. En este escenario, la Universidad Adolfo Ibáñez está fortaleciendo su estrategia de ciberseguridad para prevenir amenazas, resguardar los datos personales y académicos, y asegurar la continuidad de sus actividades.
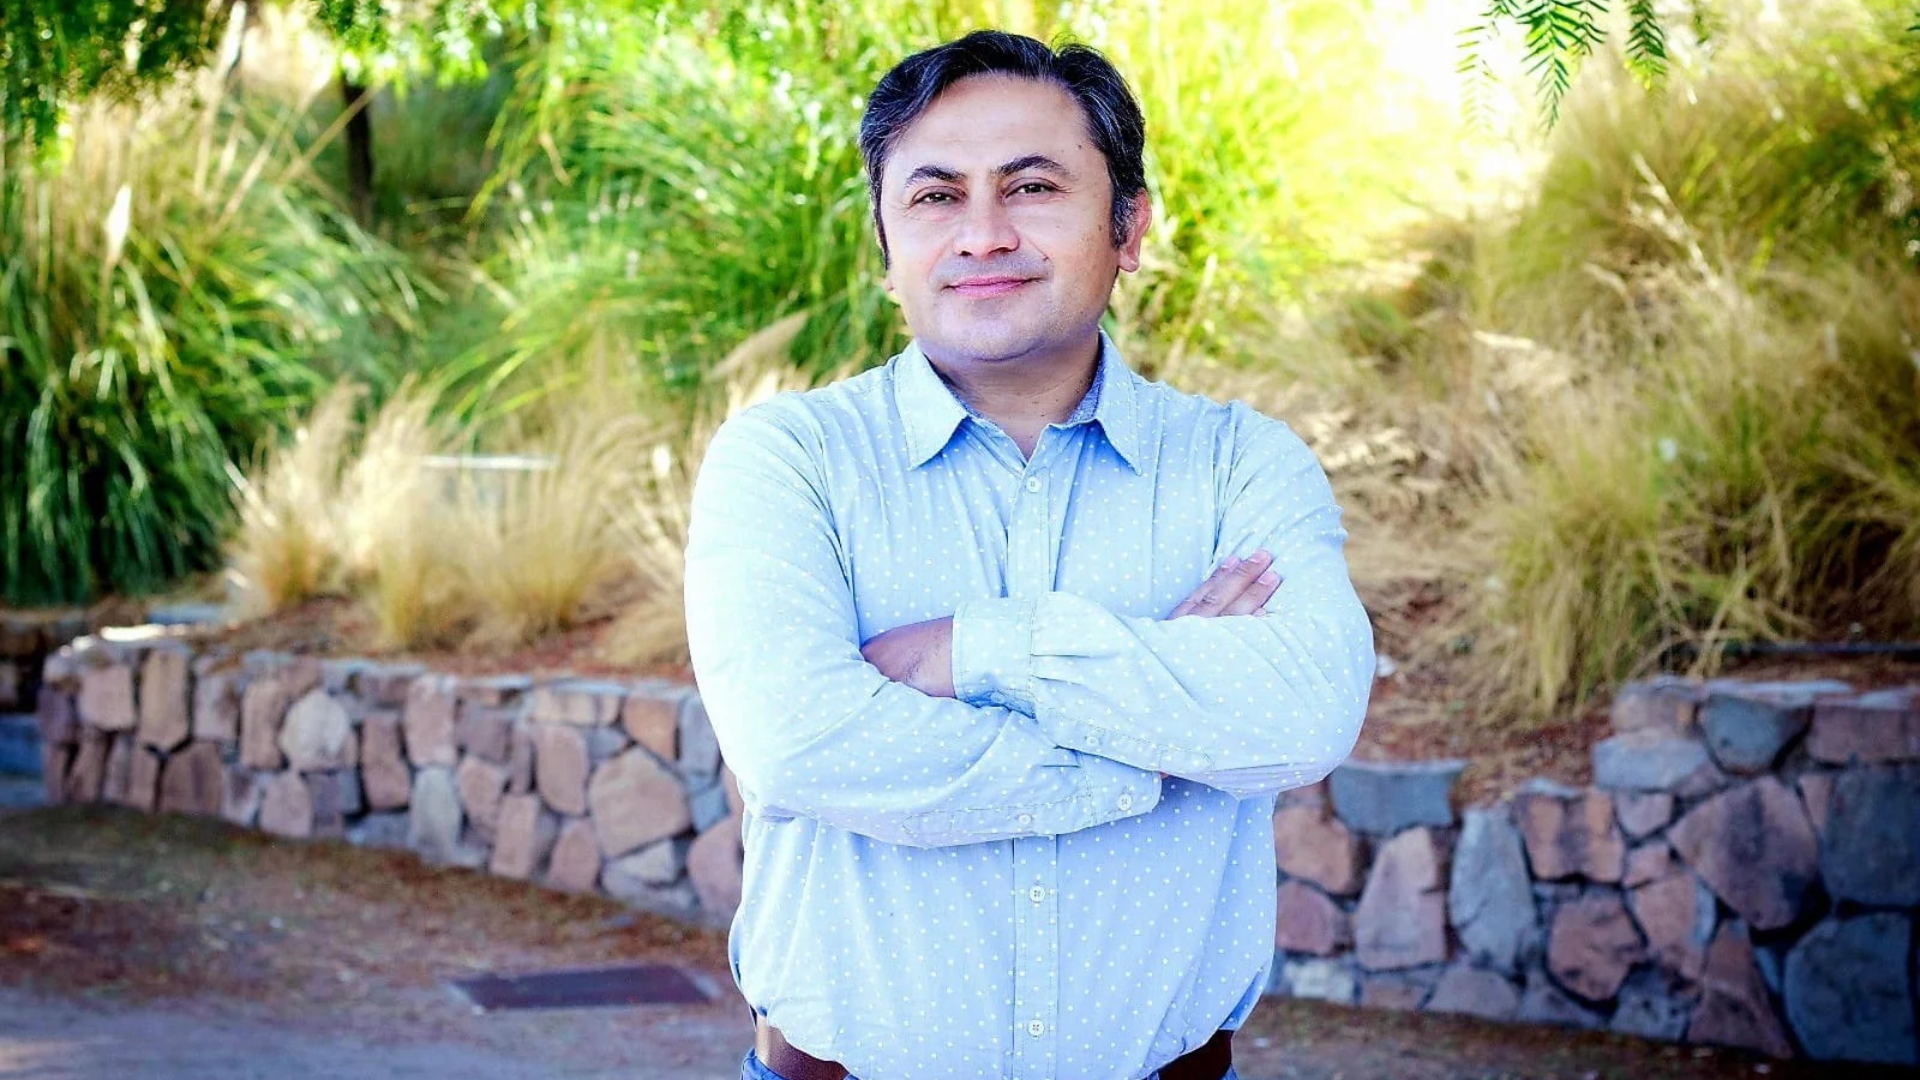
Gregory Toledo, subdirector de Ciberseguridad y Seguridad de la Información del Área de Transformación Digital UAI, explica que las instituciones de educación superior enfrentan riesgos particulares debido al volumen de información que administran y a la naturaleza abierta y colaborativa de su funcionamiento.
“Hoy las amenazas más frecuentes para una universidad son el phishing y la ingeniería social, el robo de credenciales, el ransomware y los intentos de acceder a datos personales o filtrarlos”, señala.
A estos riesgos se suma la incorporación de nuevas tecnologías y la participación de proveedores externos en distintos procesos institucionales. Por ello, Toledo advierte que un ataque informático puede tener consecuencias que van más allá de los sistemas tecnológicos.
“Anticiparse es clave porque un incidente no solo afecta a los sistemas, puede interrumpir clases y procesos administrativos, y dañar la confianza de la comunidad. Prevenir y detectar a tiempo es siempre más efectivo, y menos costoso, que reaccionar después”, afirma.
Monitoreo permanente y protección de datos
Para enfrentar estas amenazas, la UAI cuenta con distintos mecanismos de seguridad que permiten prevenir, detectar y responder ante eventuales incidentes.
Entre ellos se encuentra el Centro de Operaciones de Ciberseguridad (CySOC), que realiza monitoreo y detección de amenazas las 24 horas del día, los siete días de la semana. A este sistema se suman controles de acceso, gestión de identidades, cifrado de información y herramientas de prevención de intrusiones.
“La protección funciona en capas. Contamos con monitoreo y detección permanente a través de nuestro CySOC, que opera 24/7, además de controles de acceso y gestión de identidades, cifrado y herramientas que previenen y detectan intrusiones”, explica Toledo.
La estrategia contempla también la evaluación de proveedores que administran información institucional, la definición de permisos de acceso según las funciones de cada persona y protocolos de respuesta para actuar oportunamente frente a incidentes.
Sin embargo, el especialista enfatiza que las herramientas tecnológicas deben complementarse con la formación y participación de quienes integran la Universidad.
La ciberseguridad es responsabilidad de todos
Abrir un enlace sospechoso, compartir contraseñas, utilizar cuentas personales para almacenar documentos institucionales o ingresar información de la Universidad en herramientas de inteligencia artificial no autorizadas son algunas de las prácticas que pueden comprometer la seguridad de los datos.
Frente a estas situaciones, Toledo destaca la importancia de desarrollar hábitos de prevención y reportar oportunamente cualquier actividad sospechosa.
“La ciberseguridad es una responsabilidad compartida, ningún sistema es suficiente si las personas no son parte de la protección”, sostiene.
Asimismo, recalca que la rapidez con que se comunica una posible amenaza puede ser determinante para evitar consecuencias mayores.
“Lo más importante es la actitud, desconfiar de lo inesperado, verificar antes de compartir y avisar de inmediato ante cualquier duda. Reportar rápido no es una falta, es la mejor forma de evitar que un problema escale”, agrega.
Nuevas exigencias y desafíos para la Universidad
La preparación institucional considera también los cambios en el marco regulatorio chileno, particularmente la Ley Marco de Ciberseguridad (21.663), la Ley de Delitos Informáticos (21.459) y la nueva Ley de Protección de Datos Personales (21.719).
En este contexto, la UAI está avanzando en la formalización de procesos, el fortalecimiento de la gestión de riesgos, la evaluación de proveedores y la definición de lineamientos para el uso responsable de la inteligencia artificial.
Este trabajo se desarrolla de manera transversal con las áreas académicas y administrativas, incluyendo Secretaría General, las vicerrectorías, la Dirección de Operaciones y Servicios Tecnológicos, Auditoría y los campus, con reportes periódicos al Comité de Ciberseguridad y a Rectoría.
La estrategia institucional se encuentra alineada con estándares internacionales como ISO 27001 y NIST CSF 2.0, que orientan la gestión de riesgos y la protección de la información.
“Para nosotros, la seguridad de la información es un habilitador de la confianza en la UAI, no un freno a la docencia ni a la investigación”, concluye Gregory Toledo.